Informationssicherheit entsteht nicht von selbst. Sie braucht Personen, die bestimmte Aufgaben übernehmen, und eine Struktur, die diesen Personen den nötigen Handlungsspielraum gibt. Diese Struktur wird als Informationssicherheitsorganisation bezeichnet.
Die zentralen Rollen im Überblick
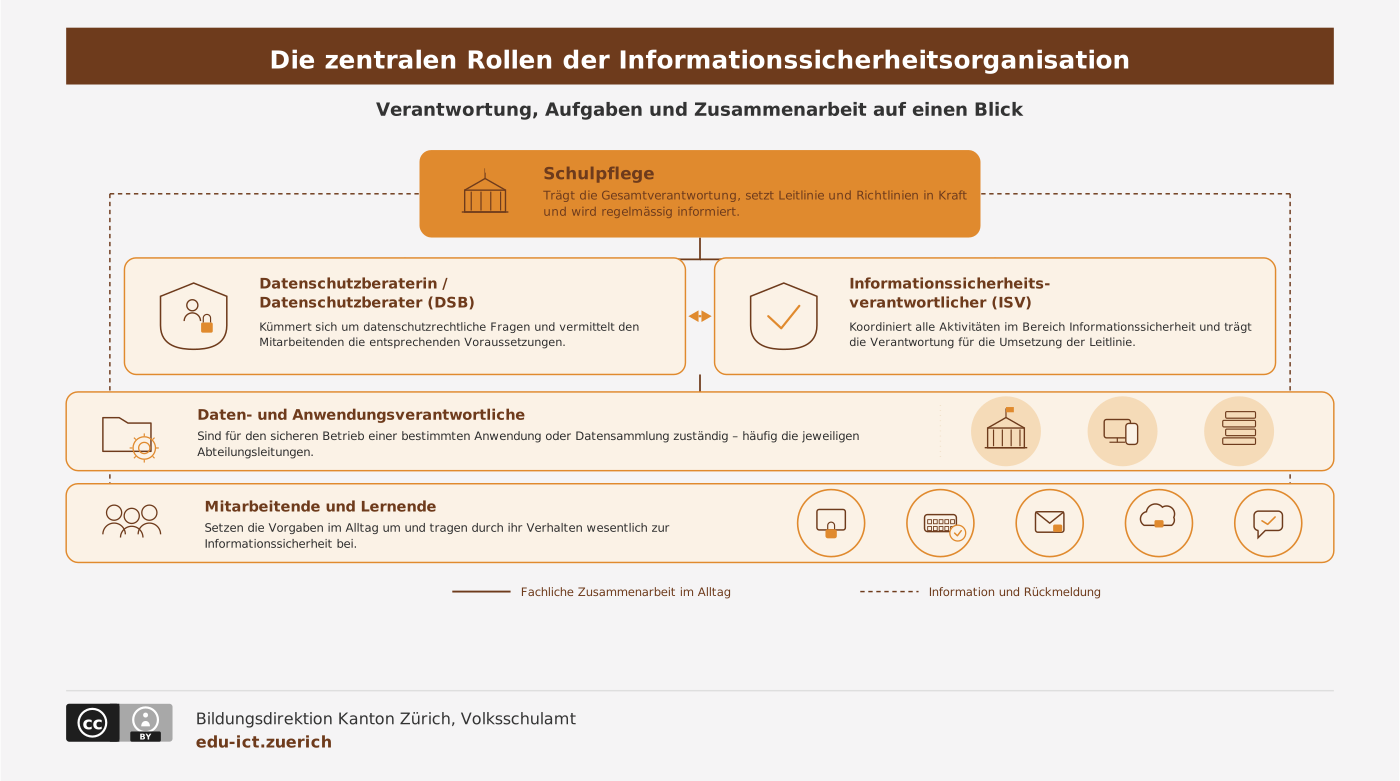
- Schulpflege: trägt die Gesamtverantwortung, setzt die Leitlinie und die Richtlinien in Kraft und wird regelmässig über den Stand der Informationssicherheit informiert.
- Datenschutzberaterin oder Datenschutzberater (DSB): kümmert sich um die datenschutzrechtlichen Fragen der Schule und vermittelt den Mitarbeitenden die entsprechenden Voraussetzungen.
- Informationssicherheitsverantwortlicher (ISV): koordiniert sämtliche Aktivitäten im Bereich der Informationssicherheit und trägt die Verantwortung für die Umsetzung der Leitlinie.
- Daten- und Anwendungsverantwortliche: sind für den sicheren Betrieb einer bestimmten Anwendung oder Datensammlung zuständig – häufig die jeweiligen Abteilungsleitungen.
- Mitarbeitende und Schülerinnen und Schüler: setzen die Vorgaben im Alltag um und tragen durch ihr Verhalten wesentlich zur Informationssicherheit bei.
Anforderungen an die Datenschutzberatung
Wer die Aufgabe der Datenschutzberatung übernimmt, sollte die folgenden Kenntnisse, Fähigkeiten und Voraussetzungen mitbringen:
- Kenntnis des Gesetzes und der Verordnung über die Information und den Datenschutz (IDG/IDV)
- Vertrautheit mit den wichtigsten Fachausdrücken des Datenschutzes und der relevanten Prozesse gemäss IDG.
- Kenntnis der Prozesse und Abläufe an der Schule und den Verantwortlichkeiten
- Fähigkeit, den Mitarbeitenden die datenschutzrechtlichen Voraussetzungen zu vermitteln und zu sensibilisieren
- Organisatorische Fähigkeiten, um datenschutzrelevante Massnahmen zu planen und umzusetzen
Die Datenschutzberatung sollte nicht gleichzeitig die Informationssicherheitsverantwortung tragen – diese Trennung ist zentral für eine funktionierende gegenseitige Kontrolle.
«Wirksame Kontrolle braucht unterschiedliche Perspektiven – deshalb sollten Beratung, Sicherheitsverantwortung und operative Umsetzung nicht in einer Hand liegen.»
Anforderungen an die Informationssicherheitsverantwortung
Wer die Informationssicherheitsverantwortung übernimmt, sollte die folgenden Kenntnisse, Fähigkeiten und Voraussetzungen mitbringen:
- Kenntnis des Gesetzes und der Verordnung über die Information und den Datenschutz (IDG/IDV)
- Vertrautheit mit den wichtigsten Fachausdrücken der Informationssicherheit und der relevanten Prozesse sowie Standards (BSI, ISO 27001)
- Kenntnis der Prozesse und Abläufe an der Schule und den Verantwortlichkeiten
- Organisatorische Fähigkeiten, um Massnahmen der Informationssicherheit zu planen und umzusetzen
- Fähigkeit, den Mitarbeitenden zu Informationssicherheit zu sensibilisieren
Auch hier gilt eine wichtige Trennung: Die informationssicherheitsverantwortliche Person sollte nicht gleichzeitig die operative IT-Verantwortung tragen. Nur so bleibt sichergestellt, dass Sicherheitsanforderungen unabhängig von betrieblichen Zwängen eingefordert werden können.
«Informationssicherheit braucht klare Verantwortung – und genügend Unabhängigkeit, damit Sicherheitsanforderungen auch dann Gewicht haben, wenn sie unbequem sind.»
Rollen dokumentieren statt nur zuweisen
Rollen und Aufgaben sollten nicht nur mündlich vereinbart, sondern schriftlich festgehalten werden – idealerweise in Stellenbeschreibungen und sichtbar im Organigramm. Die Informationssicherheitsorganisation folgt dabei idealerweise dem Prinzip einer Stabsstelle: Die zentralen Rollenträgerinnen und Rollenträger erhalten direkten Zugang zu den Daten- und Anwendungsverantwortlichen, statt über mehrere Hierarchiestufen vermittelt zu werden.
Zuletzt aktualisiert: 20. November 2026 08:09