Die Einführung der Informationssicherheit nach dem 7-Schritte-Modell ist ein Projekt mit klarem Ende. Die Informationssicherheit selbst ist es nicht: Bedrohungen verändern sich, neue Anwendungen kommen hinzu, Mitarbeitende wechseln. Ohne kontinuierliche Pflege verliert das System rasch an Wirkung.
«Informationssicherheit ist dauerhaft wirksam, wenn sie Teil der regulären Führungsprozesse wird – nicht erst dann zum Thema, wenn etwas passiert.»
Regelmässige Überprüfung der Massnahmen
Der Minimummassnahmenkatalog sieht eine Revision spätestens alle drei Jahre vor, in der überprüft wird, ob die getroffenen Massnahmen noch angemessen sind. Diese Überprüfung sollte jedoch nicht erst nach drei Jahren, sondern mindestens einmal jährlich in vereinfachter Form erfolgen – als fester Traktandenpunkt.
Auslöser für eine Anpassung
Bestimmte Ereignisse sollten unabhängig vom Turnus eine Überprüfung auslösen:
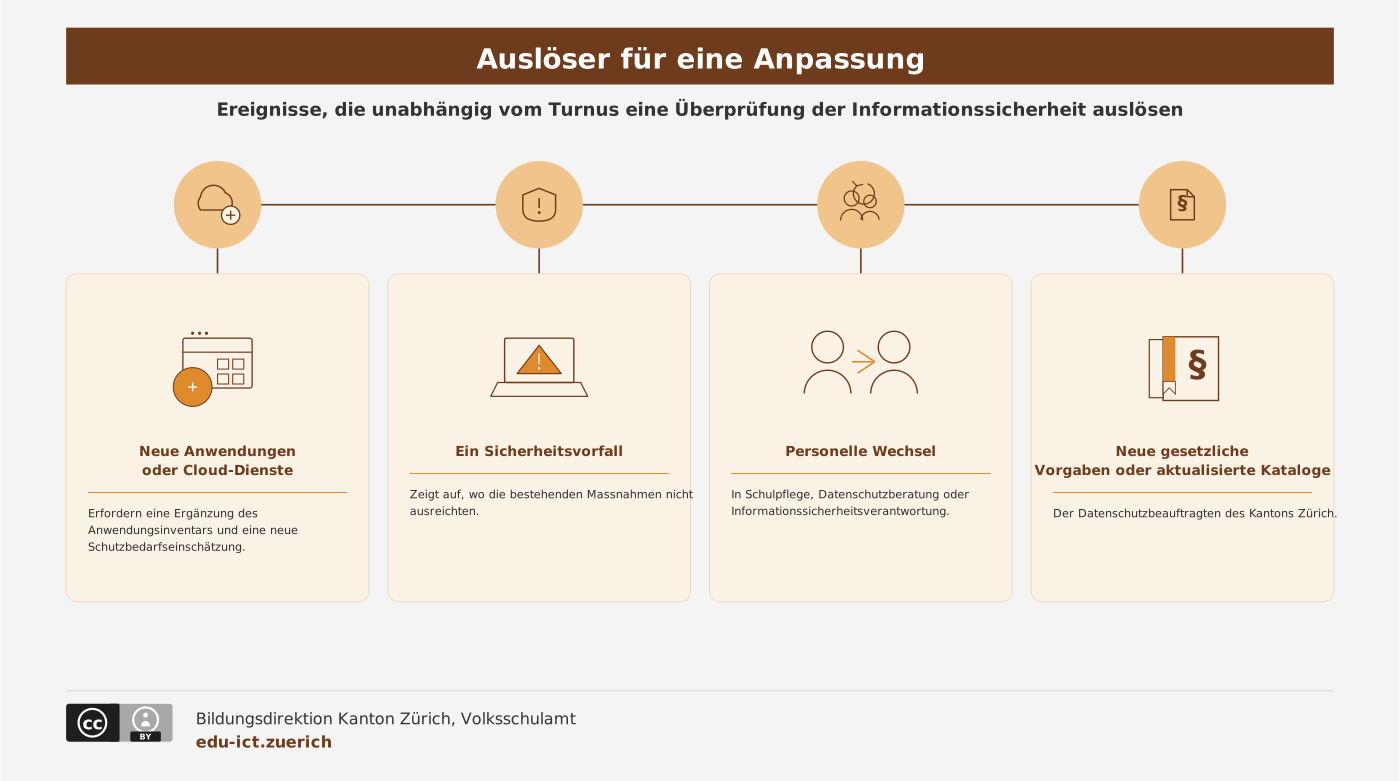
- Neue Anwendungen oder Cloud-Dienste: erfordern eine Ergänzung des Anwendungsinventars und eine neue Schutzbedarfseinschätzung.
- Neue Hardware: diese muss ins Hardwareinventar aufgenommen werden.
- Ein Sicherheitsvorfall: zeigt auf, wo die bestehenden Massnahmen nicht ausreichten.
- Personelle Wechsel: in Schulpflege, Datenschutzberatung oder Informationssicherheitsverantwortung.
- Neue gesetzliche Vorgaben oder aktualisierte Kataloge: der Datenschutzbeauftragten des Kantons Zürich.
Berichterstattung an die Schulpflege
Da die Schulpflege die strategische Verantwortung für die Informationssicherheit trägt, gehört eine regelmässige, knappe Berichterstattung zum System: Stand der Massnahmen, offene Punkte, besondere Vorkommnisse. So bleibt Informationssicherheit ein Thema der Schulführung – nicht nur ein technisches Projekt der IT.
«Ein wirksames Sicherheitssystem bleibt nicht unverändert: Es entwickelt sich mit neuen Anwendungen, Hardware, Risiken und organisatorischen Veränderungen weiter.»
Zuletzt aktualisiert: 20. November 2026 08:12