Der Minimummassnahmenkatalog deckt die Informationssicherheit umfassend ab, ist mit rund 180 Massnahmen jedoch auch anspruchsvoll in der Umsetzung. Die folgenden 14 Sofortmassnahmen bieten einen technischen Schnelleinstieg: konkrete, priorisierbare Massnahmen, mit denen sich viele Schulen bereits kurzfristig deutlich sicherer aufstellen können.
«Informationssicherheit muss nicht mit Vollständigkeit beginnen – entscheidend ist, die grössten Risiken zuerst wirksam zu reduzieren.»
Die 14 Sofortmassnahmen im Überblick
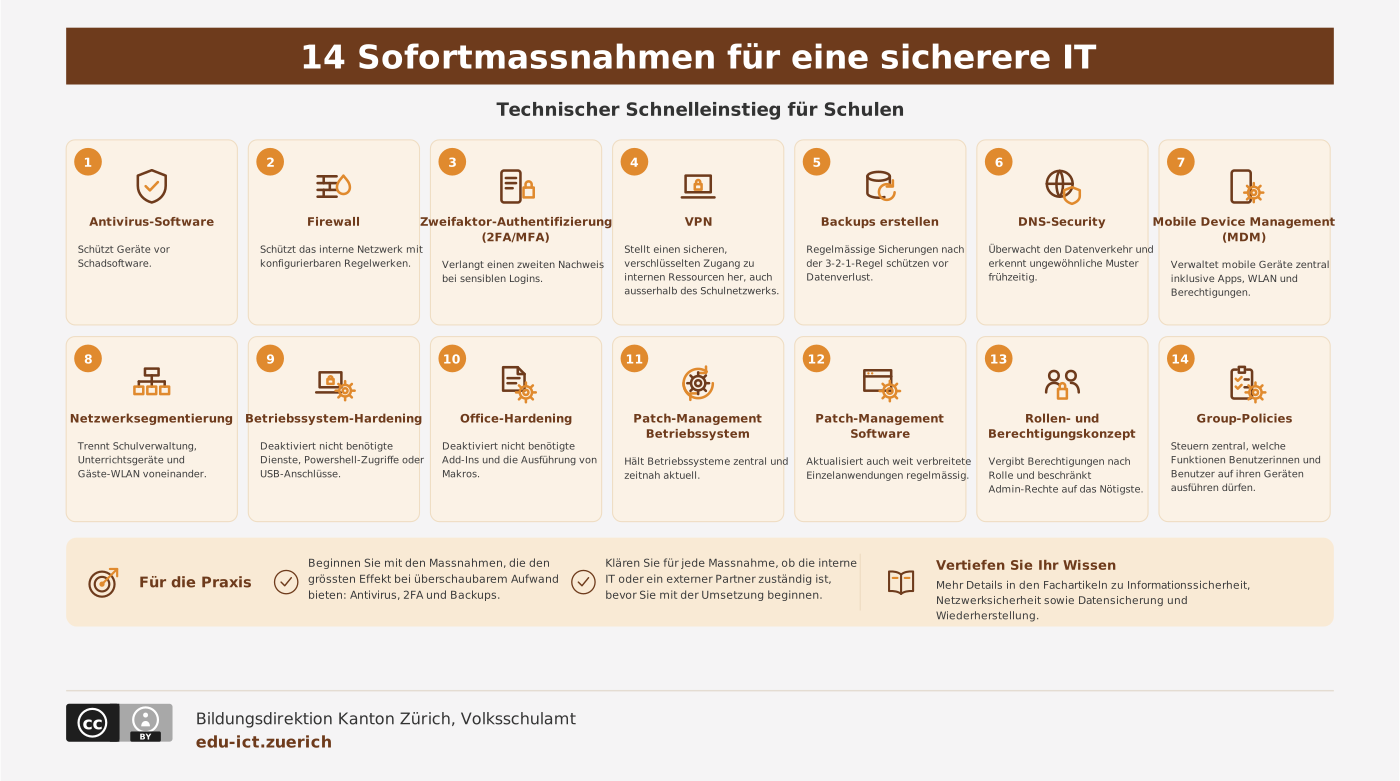
- Antivirus-Software: schützt Geräte vor Schadsoftware; viele Betriebssysteme bringen bereits einen integrierten Virenschutz mit, der korrekt konfiguriert und aktiv sein muss.
- Firewall: schützt das interne Netzwerk gegenüber dem unsicheren Internet durch konfigurierbare Regelwerke.
- Zweifaktor-Authentifizierung (2FA/MFA): verlangt neben Benutzername und Passwort einen zweiten Nachweis und gilt als Standard bei sensiblen Logins.
- VPN: stellt einen sicheren, verschlüsselten Zugang zu internen Ressourcen her, auch ausserhalb des Schulnetzwerks.
- Backups erstellen: regelmässige, unabhängig gespeicherte Datensicherungen nach der 3-2-1-Regel schützen vor Datenverlust.
- DNS-Security: überwacht den Datenverkehr und erkennt ungewöhnliche Muster frühzeitig.
- Mobile Device Management (MDM): verwaltet mobile Geräte zentral, inklusive Apps, WLAN-Einstellungen und Berechtigungen.
- Netzwerksegmentierung: trennt Schulverwaltung, Unterrichtsgeräte und Gäste-WLAN voneinander.
- Betriebssystem-Hardening: deaktiviert nicht benötigte Dienste, Powershell-Zugriffe oder USB-Anschlüsse.
- Office-Hardening: deaktiviert nicht benötigte Add-Ins und die Ausführung von Makros.
- Patch-Management Betriebssystem: hält Betriebssysteme zentral und zeitnah aktuell.
- Patch-Management Software: aktualisiert auch weit verbreitete Einzelanwendungen regelmässig.
- Rollen- und Berechtigungskonzept: vergibt Berechtigungen nach Rolle statt nach Person und beschränkt Administratorenrechte auf das Nötigste.
- Group-Policies: steuern zentral, welche Funktionen Benutzerinnen und Benutzer auf ihren Geräten ausführen dürfen.
Zuständigkeiten klären
Für die meisten dieser Massnahmen ist der interne IT-Support oder ein externer Partner zuständig, der Netzwerk, Geräte oder Fachanwendungen betreut. Wichtig ist, dass für jede Massnahme eine klare Zuständigkeit besteht – ohne dies bleiben auch gute technische Massnahmen oft ungenutzt.
«Technische Sicherheit braucht nicht nur die richtigen Werkzeuge, sondern auch jemanden, der für deren Einrichtung, Pflege und Kontrolle verantwortlich ist.»
Zuletzt aktualisiert: 20. November 2026 08:12