Damit Lernende Schülerinnen und Schüler und Mitarbeitende Cloud-Dienste nutzen können, braucht es eine digitale Identität. Der Anmeldeprozess dahinter lässt sich in mehreren Schritten beschreiben: Eine Person wird registriert, ihre Identität wird durch Authentisierung (Ich weise nach, wer ich bin) und Authentifizierung (Das System überprüft den Nachweis) überprüft, sie stimmt der Datenbearbeitung zu, erhält eine Zusicherung ihrer Identität, wird auf dieser Basis autorisiert und erhält schliesslich über eine Zugangskontrolle Zugang zu den gewünschten Diensten.
«Eine digitale Identität schafft nicht nur Zugang – sie regelt, wer welche Dienste nutzen darf.»
Einfache IDs
Benutzername und Passwort bleiben die verbreitetste Form der digitalen Identität, gelten technisch aber als vergleichsweise unsicher. Passwortmanager erleichtern den sicheren Umgang damit bereits heute; passwortlose Verfahren dürften diese Form in Zukunft zunehmend ablösen. Die schulische E-Mail-Adresse dient in vielen Schulen als einfacher Identifikator – wichtig zu wissen ist dabei, dass sie für sich allein kein Single-Sign-on darstellt, also nicht automatisch den Zugang zu allen weiteren Diensten regelt. Für den Zyklus 1 bewährt sich zudem eine Anmeldung über die Gruppenzugehörigkeit statt über individuelle Konten, ergänzt durch soziale Kontrolle im Klassenzimmer.
«Gute Anmeldeverfahren verbinden Sicherheit mit einer Nutzung, die zur jeweiligen Altersstufe passt.»
Zentral verwaltete, schuleigene IDs
Viele Schulen verwalten ihre digitalen Identitäten zentral über ein Identitätsanbieter-System – etwa einen klassischen Verzeichnisdienst (AD/LDAP) oder einen cloud-basierten Dienst wie Azure AD oder Apple School Manager. Ein solches System synchronisiert die Identitäten uni- oder bidirektional mit den angebundenen Diensten. Entscheidend dafür ist eine hohe Datenqualität an der Quelle: Nur aktuelle und korrekte Personendaten ermöglichen eine zuverlässige Verwaltung der Benutzerkonten und Berechtigungen. Für kleinere Kinder eignen sich einfache, stufengerechte Anmeldeverfahren wie ein Fingerabdruck oder FIDO2, für geteilte Geräte etwa ein Yubikey oder ein Icon-basiertes Login.
Schulübergreifende IDs
Ein föderiertes System erlaubt die Anmeldung über die Grenzen einer einzelnen Schule hinaus. So können sich Nutzerinnen und Nutzer mit derselben digitalen Identität auch bei anderen Organisationen oder Diensten anmelden, etwa über ein bilaterales ID-Netzwerk oder ein föderiertes Verfahren wie SAML. Für die Schweizer Volksschule ist in diesem Zusammenhang Edulog von Bedeutung: ein föderiertes System dessen Umsetzung von den jeweiligen kantonalen Rechtsgrundlagen abhängt. Daneben bestehen benutzeradministrierte Lösungen wie die Switch Edu-ID sowie die Möglichkeit, verbreitete externe IDs wie SwissID, ID4me oder eine Apple-ID zu nutzen.
Stufenweise Weiterentwicklung
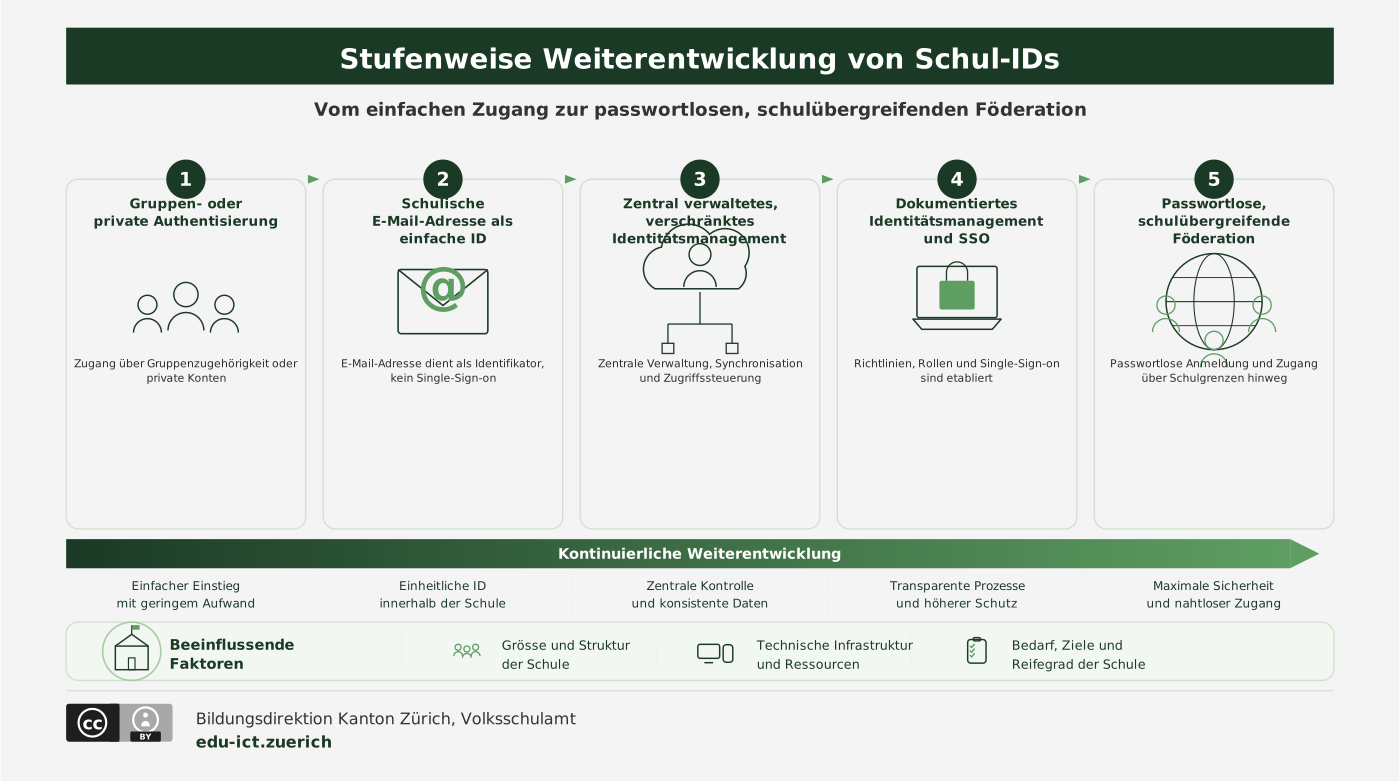
Der Umgang mit Schul-IDs entwickelt sich in der Regel schrittweise: von einer Gruppen- oder rein privaten Authentisierung über die schulische E-Mail-Adresse als einfache ID, weiter zu einem dokumentierten, verschränkten Identitätsmanagement, bis hin zu einer passwortlosen, schulübergreifenden Föderation. Welche Stufe für eine Schule angemessen ist, hängt von ihrer Grösse, ihrer technischen Infrastruktur und ihrem Bedarf ab.
«Identitätsmanagement wächst mit den Anforderungen – von einfachen Zugängen zu vernetzten Lösungen.»
Zuletzt aktualisiert: 20. November 2026 07:41