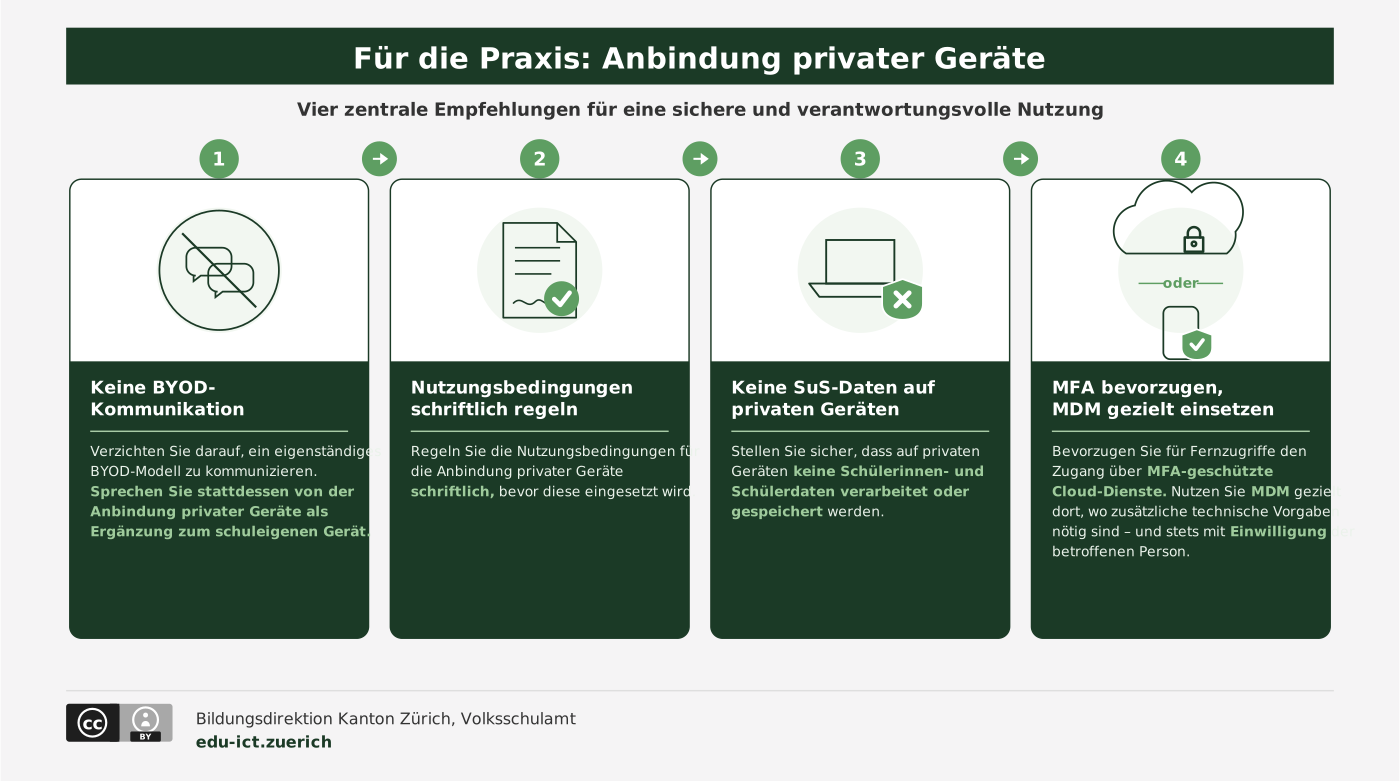
Früher wurde die Nutzung privater Geräte in der Schule häufig als eigenständiges Modell diskutiert – bekannt unter dem Begriff BYOD (Bring Your Own Device). Diese Sichtweise erweist sich zunehmend als zu kompliziert: Sie stellt die Frage nach einem «Leitgerät» in den Mittelpunkt, obwohl die eigentliche Grundlage längst klar ist – die Schule stellt das Gerät zur Verfügung, das im Unterricht genutzt wird. Private Geräte werden deshalb nicht mehr als eigenständiges Nutzungsmodell geführt, sondern als optionale, ergänzende Anbindung an die schulische Infrastruktur verstanden.
«Das schuleigene Gerät bleibt die Grundlage – private Geräte erweitern lediglich die Nutzungsmöglichkeiten.»
Vom eigenständigen Modell zur ergänzenden Anbindung
Der Unterschied ist mehr als eine Frage der Begrifflichkeit. Als eigenständiges Modell suggerierte BYOD, dass ein privates Gerät ein schuleigenes Gerät vollwertig ersetzen könnte. Das ist nicht der Fall: Ein schuleigenes Gerät bleibt die Grundlage für den Unterricht. Private Geräte können diese Grundlage lediglich ergänzen – etwa dort, wo eine zusätzliche Funktion sinnvoll ist oder eine Person aus eigenem Antrieb ein zusätzliches Gerät einsetzen möchte.
Für die Anbindung privater Geräte stehen zwei Wege zur Verfügung:
Zugang zu schulischen Cloud-Diensten mit MFA
Das private Gerät greift über einen gesicherten Login mit Multi-Faktor-Authentifizierung auf schulische Cloud-Dienste zu.
Einbindung in das schulische Mobile Device Management (MDM)
Das private Gerät wird in das schulische Mobile Device Management eingebunden, wodurch bestimmte Sicherheitsvorgaben technisch durchgesetzt werden können.
Private Geräte sind grundsätzlich nicht für die Bearbeitung von Schülerinnen- und Schülerdaten vorgesehen. Eine klare Regelung der Nutzungsbedingungen ist Voraussetzung für die Anbindung privater Geräte. Die Schule kann und darf niemanden zur Nutzung eines privaten Geräts verpflichten – die Anbindung bleibt immer freiwillig.
Ist ein Gerät für die Zwei-Faktor-Authentifizierung ein Leitgerät?
Eine häufige Frage betrifft private Mobiltelefone, die Lehrpersonen für die Zwei-Faktor-Authentifizierung (2FA) einsetzen. Ein solches Gerät ist kein Leitgerät: Es dient ausschliesslich als zusätzlicher Authentisierungsfaktor und wird weder für die Bearbeitung von Unterrichtsinhalten noch für Schülerinnen- und Schülerdaten eingesetzt. Es ist damit klar von einem schuleigenen Arbeitsgerät zu unterscheiden, das im Unterricht als Hauptwerkzeug dient.
«Ein Gerät zur Authentisierung öffnet den Zugang – es wird dadurch nicht zum schulischen Arbeitsgerät.»
Der Einsatz eines privaten Mobiltelefons[PB1] für die Zwei-Faktor-Authentifizierung wird von der Datenschutzberatung grundsätzlich akzeptiert, sofern gewisse Leitplanken eingehalten werden. Dazu gehört insbesondere, dass auf dem Gerät selbst keine schützenswerten Daten verarbeitet oder gespeichert werden.
Datenschutz bei privaten Geräten
Private Geräte liegen ausserhalb der direkten Kontrolle der Schule. Anders als bei schuleigenen Geräten kann die Schule auf einem privaten Gerät nicht durchgängig sicherstellen, welche Sicherheitseinstellungen aktiv sind, welche weiteren Apps installiert sind oder wie das Gerät ausserhalb der Schule genutzt wird. Diese fehlende Kontrolle ist der zentrale Grund, weshalb private Geräte nicht für die Bearbeitung von Schülerinnen- und Schülerdaten vorgesehen sind.
«Je weniger Kontrolle die Schule über ein Gerät hat, desto klarer müssen die Grenzen seiner Nutzung sein.»
Auch beim Austritt einer Person aus der Schule oder bei einem Geräteverlust lässt sich auf privaten Geräten nicht mit derselben Verlässlichkeit sicherstellen, dass schulische Daten vollständig entfernt werden, wie dies bei einem zentral verwalteten, schuleigenen Gerät der Fall ist. Wird ein privates Gerät über MDM eingebunden, kann die Schule zwar bestimmte Massnahmen – etwa eine Fernlöschung der schulischen Daten – technisch vorsehen; dies setzt aber voraus, dass die betroffene Person dieser Einbindung zustimmt.
Zuletzt aktualisiert: 20. November 2026 07:57